Идея проекта REA проста и одновременно радикальна: дать автономным ИИ-агентам инструментарий практикующего реверс-инженера. Разработчикам, привыкшим генерировать код через сервис вроде интеллектуального ассистента CodeGenius, предлагают сделать следующий шаг — поручить модели препарировать чужой скомпилированный софт. Репозиторий morluto/rea связывает большие языковые модели с утилитами декомпиляции через Model Context Protocol (MCP). В результате глухая стена между закрытыми бинарниками и читаемым исходным кодом начинает стремительно рушиться.
До сих пор глубокая обратная разработка оставалась закрытым клубом: сотни часов ручной рутины, чтение ассемблерных листингов и редкая низкоуровневая экспертиза. REA переводит эту механику на уровень текстовых команд. Проект написан на TypeScript, распространяется под открытой лицензией MIT и берет черновую работу на себя. То, что годами прятали за компиляцией, внезапно становится прозрачной структурой для любой подключенной нейросети. Впрочем, за этой простотой скрываются серьезные архитектурные нюансы.
- Как устроен сервер morluto/rea и протокол взаимодействия
- Практические сценарии: от скрытых протоколов до алгоритмов поиска
- Новые возможности для безопасности и легаси-систем
- Подводные камни, риски безопасности и открытые вопросы
- Часто задаваемые вопросы (FAQ)
- Пошаговый воркфлоу: как агент препарирует бинарный файл
- Чистая комната (Clean Room Design) в эпоху искусственного интеллекта
- Защита собственного софта: как разработчикам адаптироваться к REA
- Что ждет реверс-инжиниринг дальше
- Динамический анализ: псевдотерминал PTY и захват сайд-эффектов
Ключевая суть архитектуры REA
Инструмент оформлен как единый MCP-сервер для сквозного реверс-инжиниринга. С его помощью модель исследует приложение на любом срезе: от высокоуровневых интерфейсов до низкоуровневых машинных инструкций. Весь реестр поддерживаемых утилит разработчики стандартизировали прямо в репозитории — в спецификации mcp-contracts.md.
- Идея проекта REA проста и одновременно радикальна: дать автономным ИИ-агентам инструментарий практикующего реверс-инженера.
- До сих пор глубокая обратная разработка оставалась закрытым клубом: сотни часов ручной рутины…
- Как устроен сервер morluto/rea и протокол взаимодействия.
Как устроен сервер morluto/rea и протокол взаимодействия
Архитектура проекта опирается на привычную экосистему Node.js, поэтому развернуть сервер можно на любой рабочей станции без многочасовой сборки зависимостей. Пакет опубликован в публичном реестре npm под именем rea-agents. Разработчикам не приходится вручную настраивать пайплайны вызовов: все контракты и параметры строго зафиксированы в файле спецификации mcp-contracts.md внутри самого репозитория.
Инициализация окружения занимает считанные секунды. Достаточно выполнить одну команду в терминале:
npx rea-agents setupВся официальная база знаний, руководства и демонстрации собраны на портале rea.tools. Проект быстро обрастает сообществом: документация REA уже переведена на два десятка языков, включая русский, китайский и японский. Сам репозиторий morluto/rea верифицирован и опубликован в каталоге навыков на платформе skills.sh, а оперативная техподдержка идет в Discord-сервере проекта. Для тех, кто внимательно отслеживает тренды развития ИИ в 2026 году, этот релиз показателен: фокус индустрии смещается от базовой генерации функций к глубокой диагностике чужих экосистем.
Под капотом MCP-сервер работает как переводчик: абстрактные намерения нейросети он трансформирует в конкретные вызовы анализаторов. Решив исследовать структуру исполняемого файла или таблицу экспортируемых функций, ИИ обращается к стандартизированному методу протокола. Модель не путается в синтаксисе дизассемблера, а сразу получает чистые структурированные данные. На практике это значит главное: чтобы заглянуть внутрь бинарника, теперь достаточно уметь точно сформулировать задачу в чате.
Практические сценарии: от скрытых протоколов до алгоритмов поиска
Типичная головная боль инженера: в стороннем десктопном приложении реализован мгновенный офлайн-поиск, и его математическую модель нужно воспроизвести в собственном сервисе. Без доступа к репозиторию на вскрытие логики ушли бы недели. В связке с REA агент сам препарирует скомпилированный модуль, находит функцию индексации и переводит ее суть на чистый TypeScript. Подобные кейсы уже активно разбирают авторы на Dev.to, акцентируя внимание на легкости извлечения чужих архитектурных находок.
Второй частый сценарий — расшифровка закрытых сетевых коммуникаций. Инженер передает агенту бинарный CLI-клиент, чтобы восстановить спецификацию неизвестного протокола авторизации. Модель отслеживает сетевые сокеты, разбирает структуру заголовков и моделирует логику сервиса для создания совместимого эмулятора сервера. Когда дело дойдет до серверной части, процесс удобно ускорить через инструмент автоматизации на Python PyBot, быстро набросав тестовый стенд.
Стек успешно справляется и с другими прикладными задачами:
- Восстановление формата внутренней базы данных мобильного приложения для корректного экспорта пользовательских данных.
- Поиск логики проверки лицензионных ключей внутри скомпилированной утилиты с подсказками агента по контрольным точкам.
- Изоляция подозрительного системного демона с поминутным логированием всех затронутых им файлов.
- Анализ алгоритмов плавной синхронизации данных между клиентом и облаком при полном отсутствии исходников.
Потенциал решения горячо обсуждают и на Reddit: исследователи признают проект редким по удобству инструментом для работы с закрытым ПО. Больше не нужно часами блуждать по интерфейсам Ghidra или IDA Pro. Прямо в редакторе ИИ-ассистент исследует скомпилированные зависимости и системные вызовы. В узких местах интеграции выигрыш в скорости получается кратным.
Новые возможности для безопасности и легаси-систем
Разбор недокументированных внутренних протоколов и закрытых API превращается в диалог с опытным реверсером. Безопасники могут спокойно делегировать агенту первичный аудит бинарников на переполнение буфера или утечки памяти. Чтение чужих скомпилированных файлов перестает требовать виртуозного владения ассемблером. Детальнее о том, как разворачиваются подобные агентские сценарии, мы писали в материале про автономные ИИ-агенты и агентные системы.
При этом польза REA выходит далеко за рамки безопасности: инструмент буквально спасает легаси-системы. Создание свободных альтернатив для устаревшего закрытого софта, чьи разработчики давно ушли с рынка, всегда упиралось в нехватку документации. Если исходники утеряны навсегда, morluto/rea шаг за шагом восстанавливает контракт интерфейсов. Процесс получается прозрачным и воспроизводимым: каждый свой шаг агент педантично заносит в текстовый лог сессии.
Кроме того, команды могут спокойно препарировать сторонние проприетарные библиотеки во время загадочных интеграционных сбоев. Когда внешняя зависимость внезапно падает с ошибкой ядра, агент локализует сбойную инструкцию за пару минут. Вместо бесконечной переписки с вендором инженер сразу видит, на каких аргументах спотыкается чужой модуль, что страхует критические корпоративные сервисы от дорогостоящих простоев.
Подводные камни, риски безопасности и открытые вопросы
При всех впечатляющих возможностях автоматизация обратной разработки обнажает целый пласт технических и этических проблем. Механизмы защиты от отладки и проверки на виртуальное окружение легко сбивают динамический мониторинг в PTY. Контекстное окно MCP-сервера быстро забивается, стоит лишь агенту попытаться выгрузить массивную секцию инструкций тяжелого приложения. Если такой объем низкоуровневых данных вызовет у исследователя глухой тупик, вовремя переключиться поможет диалог с нейросетью-психологом PsyFriend.
Инженерному сообществу еще предстоит найти ответы на острые вопросы:
- Насколько точны выводы агента при анализе коммерческого кода с плотной обфускацией и упаковщиками?
- Сумеет ли модель отличить авторскую бизнес-логику от артефактов агрессивной компиляторной оптимизации?
- Где граница между реальным пониманием алгоритма и уверенной математической галлюцинацией LLM?
- Хватит ли контекстного окна современных моделей для удержания графа вызовов масштабного enterprise-софта?
- В какую сумму выльется расход API-токенов при многочасовом анализе тяжелого бинарного файла?
- Не станет ли открытый инструмент ускорителем для авторов эксплойтов, ищущих 0-day уязвимости?
- Не захлестнет ли индустрию волна судебных исков от правообладателей из-за автоматизированного копирования логики?
Юридическая сторона — пожалуй, самая зыбкая зона. Пользовательские соглашения (EULA) большинства проприетарных программ прямо запрещают декомпиляцию. Ошибки и галлюцинации моделей чреваты неверными архитектурными выводами, на основе которых команда рискует построить заведомо нерабочий клон. Наконец, изоляция ложится строго на пользователя: запуск недоверенного бинарника на рабочей машине без песочницы — прямая дорога к заражению корпоративной сети.
Финальный баланс технологии
Инструмент morluto/rea радикально меняет правила игры в обратной разработке, передавая рутину декомпиляции языковым моделям. Он дает колоссальный выигрыш в скорости при исследовании протоколов и спасении легаси-кода, но требует от человека строгого контроля песочницы и критической верификации всех ответов ИИ.
В конечном счете morluto/rea делает для низкоуровневой разработки то же, что современные ассистенты сделали для фронтенда и скриптов: сбивает барьер входа. Чтобы оформить полученные находки и привести аналитический отчет в образцовый вид, пригодится стилистический редактор StyleBot. Главное — помнить о распределении ролей: агент видит системные вызовы и карту памяти, но финальные выводы и архитектурные решения остаются за человеком.
Часто задаваемые вопросы (FAQ)
Какие требования предъявляются к операционной системе для запуска morluto/rea?
Для статического анализа и работы базового MCP-сервера достаточно установленной среды Node.js. Однако для полноценного модуля захвата процессов (process capture) и динамического анализа сайд-эффектов строго требуется операционная система Linux или macOS с нативным псевдотерминалом PTY. Среда Windows на данный момент не поддерживает динамический мониторинг процессов.
Чем динамический анализ через REA отличается от классического декомпилятора?
Классические инструменты вроде Ghidra или IDA сосредоточены на статическом чтении инструкций. Сервер morluto/rea позволяет агенту не просто читать ассемблер, но и выполнять бинарник в PTY, передавать разные флаги, протоколировать изменения файлов и сетевую активность, сопоставляя поведение программы между разными запусками.
Безопасно ли запускать сторонние бинарники через REA на рабочем компьютере?
Прямой запуск непроверенных бинарных файлов через PTY создает прямой риск компрометации хостовой системы. Агент исполняет код локально, поэтому настройка изолированного окружения (контейнеры, виртуальные машины без доступа к важным данным) полностью возлагается на самого пользователя.
Интегрируется ли REA с привычными средами вроде VS Code или Cursor?
Да, поскольку проект полностью базируется на открытом стандарте Model Context Protocol, подключение сводится к добавлению пары строк конфигурации в ваш агентный клиент. Вы указываете команду запуска сервера npx rea-agents в настройках MCP вашей среды разработки, после чего ассистент мгновенно видит объявленные методы анализа и начинает использовать их прямо в диалоговом окне редактора.
Пошаговый воркфлоу: как агент препарирует бинарный файл
Чтобы оценить масштаб экономии времени, достаточно взглянуть на типовой сценарий сессии в REA. Никаких переключений между десятком узкоспециализированных окон — исследование идет в едином контексте чата:
- Первичная разведка (Triage): через MCP-вызовы агент сканирует заголовок файла, определяет архитектуру (x86_64, ARM), формат (ELF, Mach-O) и выявляет защитные механизмы вроде ASLR или канареек в стеке.
- Картографирование поверхностей ввода-вывода: ассистент изучает таблицы импорта и экспорта, выделяя сетевые вызовы, операции с диском и чтение переменных окружения, чтобы отделить инфраструктурный шум от бизнес-логики.
- Интерактивное профилирование в PTY: агент запускает утилиту с пачкой тестовых аргументов (
--help,-v, невалидные конфиги), перехватывая реакцию парсера и собирая полный список скрытых ключей. - Локализация целевых подпрограмм: ориентируясь на строки вывода и адреса инструкций, модель запрашивает декомпиляцию точечных фрагментов, не перегружая контекст бинарником целиком.
- Синтез абстрактного представления: агент перерабатывает сырой C-подобный псевдокод в структурированный код высокого уровня, расставляя типизацию и комментарии к логике.
Вместо рутинного разбора прологов функций и утомительной реконструкции стека исследователь сразу переходит к верификации сути алгоритма. На выходе получается не сырой листинг дизассемблера, а готовый прототип нужного модуля.
Оптимизация контекста через контракты MCP
Главная инженерная находка архитектуры rea-agents — сегментированный доступ. Вместо того чтобы выгружать в LLM мегабайты инструкций, агент вызывает точечные методы чтения только тех областей памяти и символов, к которым ведут нити рассуждений. Это спасает сессию от исчерпания токенов и удерживает фокус рассуждений на конкретной логической ветке.
Чистая комната (Clean Room Design) в эпоху искусственного интеллекта
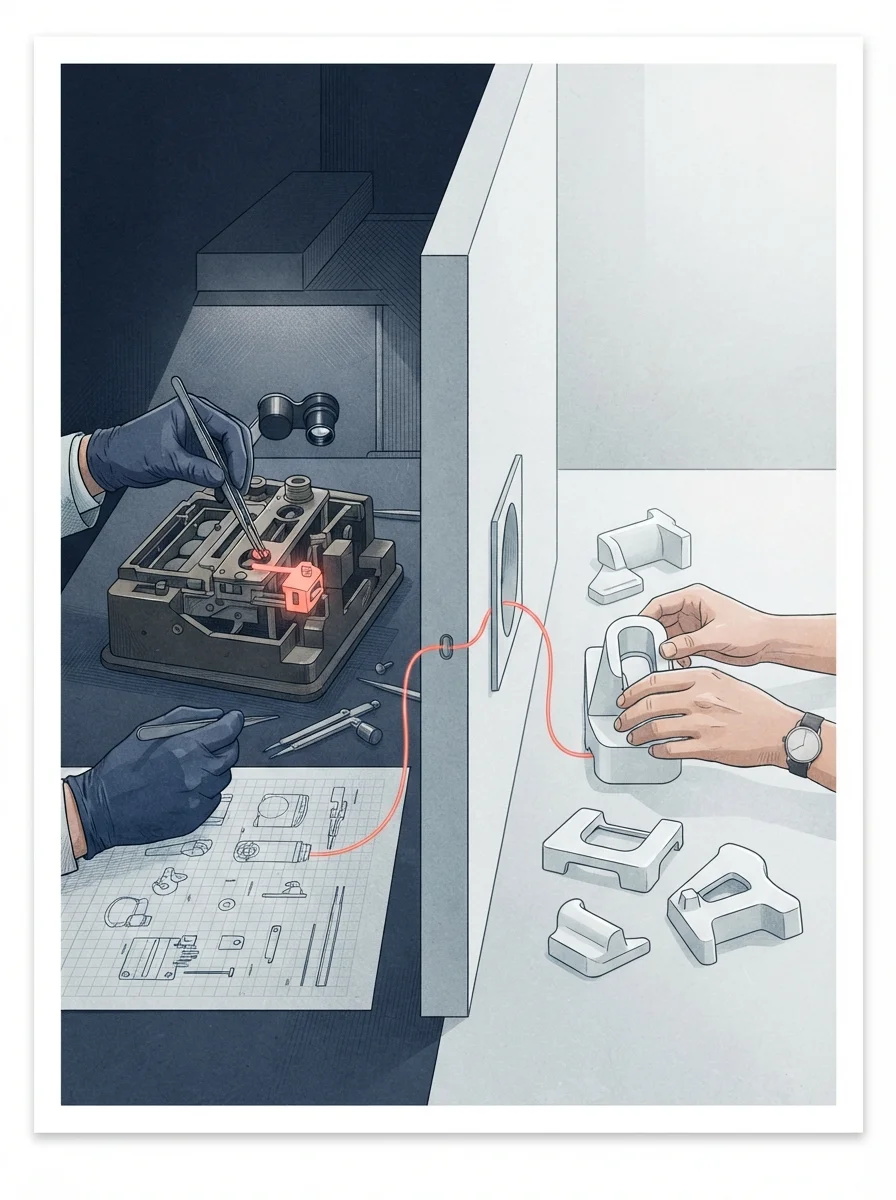
Методология «чистой комнаты» десятилетиями оставалась эталоном легального воссоздания закрытых программных систем. Классический сценарий требовал двух изолированных команд: «грязная» группа препарировала бинарник и составляла подробное техническое задание, а «чистая», никогда не видевшая оригинального кода, писала реализацию с нуля. Стоила такая процедура миллионы долларов и тянулась годами.
Архитектура REA меняет этот ландшафт. ИИ-агент становится идеальной изолирующей прослойкой. Модель исследует чужой артефакт, описывает конечный автомат, сетевой контракт или формат сериализации и выдает нейтральную спецификацию. Инженер пишет код, ориентируясь только на сгенерированные тесты и требования, вообще не прикасаясь к закрытым проприетарным байтам.
Такой подход радикально снижает юридический риск непреднамеренного плагиата (copyright infringement). Команды могут создавать полностью совместимые модули для закрытого оборудования или корпоративных сервисов, не опасаясь претензий правообладателей. Воспроизводится функциональное поведение, а не чужой текст программ.
Защита собственного софта: как разработчикам адаптироваться к REA
Если доступный агент способен разобрать утилиту за считанные минуты, концепция «безопасности через неясность» (security through obscurity) окончательно теряет смысл. Создателям закрытых коммерческих продуктов приходится спешно пересматривать архитектуру защиты:
- Перенос критической логики на бэкенд: доверять десктопным и мобильным клиентам ключевые алгоритмы больше нельзя; единственный надежный барьер — изоляция вычислений за закрытым серверным API.
- Отказ от зашитых секретов (Hardcoded Secrets): приватные ключи, сервисные токены и внутренние пароли вытаскиваются агентом из таблицы строк и точек вызова дешифраторов практически мгновенно.
- Контроль среды исполнения: стандартные бинарники без строгой аппаратной аттестации становятся легкой добычей для PTY-перехвата и трассировки системных событий.
- Графовая обфускация потока управления: искусственное запутывание логических переходов все еще создает для LLM вычислительные трудности, провоцируя комбинаторный тупик при исследовании путей исполнения.
Перед нами тектонический сдвиг: компиляция больше не служит надежным щитом от конкурентов. Любой код, попадающий на клиентское устройство, необходимо проектировать с ясным пониманием: уже завтра его внутренности разберет, задокументирует и скопирует нейросетевой агент.
Что ждет реверс-инжиниринг дальше
Проект morluto/rea — лишь первая весточка перехода к сквозной агентной разработке. Следующим логичным шагом видится интеграция с эмуляторами аппаратных платформ вроде QEMU: агенты смогут безопасно тестировать прошивки IoT-устройств без физических стендов. А связка символьного исполнения (symbolic execution) с эвристиками больших языковых моделей позволит автоматически находить редкие граничные условия, пробивающие даже сложную входную валидацию.
Но главный итог ясен уже сейчас: morluto/rea лишает реверс-инжиниринг ореола недосягаемости. Сложный системный анализ превращается в стандартную инженерную процедуру, запустить которую теперь можно через привычное окно чата.
Источники: github.com, youtube.com.
Динамический анализ: псевдотерминал PTY и захват сайд-эффектов
Сильная сторона morluto/rea — умение совмещать статический разбор с живым наблюдением за программой в памяти. Система протоколирует вывод терминала, фиксирует интерактивный ввод, коды завершения процессов и любые следы в файловой системе. Однако здесь кроется первое жесткое ограничение: модулю поведенческого анализа требуется нативный псевдотерминал PTY, доступный только в Linux или macOS. Вся фиксация файловых модификаций автоматизирована непосредственно внутри активной MCP-сессии.
Ключевую роль играет модуль process capture. Он анализирует не просто изолированный прогон, а сравнивает поведение программы от запуска к запуску. Агент может крутить бинарник в PTY, перебирать аргументы командной строки и буквально на лету восстанавливать карту недокументированных параметров конфигурации. Если вас интересует поведение сложных систем в боевых условиях, стоит заглянуть в полный гид по революции ИИ 2026, где автономность становится базовым стандартом продакшена.
Ограничения динамической среды
На бумаге агент способен протестировать абсолютно любую утилиту, но на деле процессный захват работает только на Linux и macOS. Операционная система Windows полностью отсечена из-за отсутствия нативной поддержки используемого PTY-модуля. Кроме того, запуск непроверенных бинарных файлов через PTY создает прямой риск компрометации хостовой системы, если не изолировать процесс в песочнице.
Для разработчика это означает долгожданный уход от рутины. Вместо утомительного сличения дампов памяти и многостраничных логов strace инженер сразу видит готовый аналитический срез. Агент сам выдвигает гипотезы о логике скрытых алгоритмов и тут же проверяет их серией тестовых запусков. Никаких догадок: вы видите реальное поведение софта в операционной системе.


